ZERO TELEMETRY • TODOS OS ESCANEAMENTOS PROCESSADOS NO DISPOSITIVO

Inspecione o payload.
Nunca o execute.

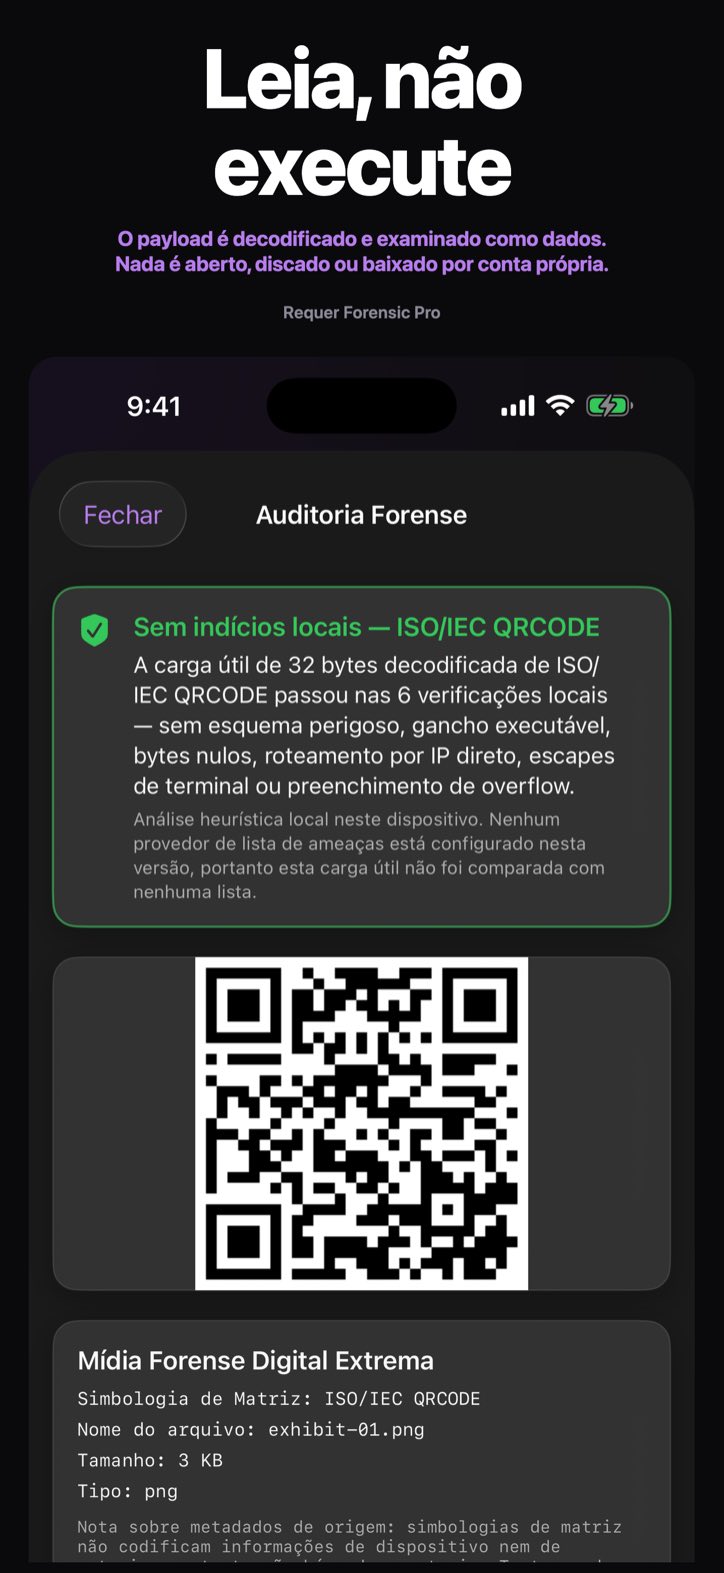
O QRLume é um scanner QR forense feito para investigadores e para o trabalho com evidências. Ele lê um código suspeito com segurança, como dados, dentro do App Sandbox — nada do que ele contém se abre, a menos que você assim decida. O Forensic Pro desmonta o payload: dump hexadecimal, entropia, seis verificações, um veredito.

iOS e iPadOS 26+ · macOS 26+ COM APPLE SILICON

PROVA A — A GRADE CENTRAL

Construído como um instrumento,
não como um app.

Análise com Zero Telemetry

Cada payload é decodificado e analisado no seu dispositivo, e a análise não envia nada a lugar nenhum. O QRLume se conecta apenas à Apple: ao StoreKit, que não transporta dados de escaneamento, e à sua própria conta do iCloud enquanto a Sincronização iCloud estiver ativada. A sincronização copia para lá o seu registro de evidências, incluindo os payloads.

DADOS ANALÍTICOS ENVIADOSNENHUM

Análise de entropia de Shannon

Mede a aleatoriedade estrutural de cada buffer de payload em uma escala de Shannon de 0 a 8 e a classifica como Baixa, Média ou Alta; valores altos são compatíveis com dados comprimidos ou criptografados. O número é descritivo e nunca altera o veredito.

FORENSIC PRO
ENTROPIA DO PAYLOAD5.96 / 8.0

Evidência com procedência

Cada escaneamento é registrado com sua imagem e um hash SHA-256 dessa imagem. O hash de um arquivo de imagem que você abre é calculado byte a byte, exatamente como ele foi lido. Exporte o registro como um anexo de prova em PDF que traz o nome do perito e um bloco de procedência: ID do registro, horários, versão do motor, o que o hash abrange e se a imagem armazenada ainda corresponde a ele.

FORENSIC PRO
ÂNCORA SHA256VERIFICADO

PROVA B — MERGULHO PROFUNDO

Tudo por baixo do capô.

Seis verificações, um veredito

Seis verificações são executadas em cada payload, inteiramente no seu dispositivo: esquemas de URL e IPC perigosos, hooks executáveis de shell e script, roteamento por endereço IPv4 bruto, bytes nulos embutidos, sequências de escape de terminal e preenchimento de estouro de buffer. O relatório abre com um veredito — “Alto risco”, “Atenção” ou “Sem indícios locais” —, mostra quais verificações sinalizaram o payload e avisa quando elas não conseguiram examiná-lo por inteiro.

FORENSIC PRO

Auditoria hex

Leia os bytes brutos do payload como um dump hexadecimal ao lado do payload decodificado, para inspecionar conteúdo malicioso sem executá-lo. Copie o payload ou o dump direto para as suas anotações.

FORENSIC PRO

Sincronização de evidências no iCloud

Ative a Sincronização iCloud e o seu registro de evidências é copiado para a sua própria conta do iCloud, com criptografia em trânsito e em repouso. A criptografia de ponta a ponta exige a Proteção Avançada de Dados; sem ela, a Apple detém as chaves.

iCloud

Perícia em Fotos

Escolha uma foto no seletor de fotos da Apple e o QRLume lê o código que ela contém. O seletor é executado fora do QRLume, então o QRLume nunca vê o resto da sua fototeca. A análise acontece inteiramente no seu dispositivo.

SANDBOX

Os bytes do próprio símbolo

Nos códigos QR, o QRLume lê os bytes do payload diretamente do símbolo, e não de uma string decodificada. Assim, o dump hexadecimal e as verificações em nível de byte enxergam o que uma decodificação como texto perde: um byte nulo e tudo o que vem depois dele, ou um payload que nem sequer é texto. Quando o QRLume não consegue ler os bytes do próprio símbolo, como acontece com Aztec e PDF417, o relatório informa isso.

FORENSIC PRO

Guia do usuário interativo

Documentação integrada e pesquisável com fluxos de trabalho passo a passo, âncoras técnicas e notas destacadas.

INTEGRADO

DOSSIÊ — COMO O GOLPE FUNCIONA

A ameaça já está lá fora.

Em janeiro de 2022, o FBI alertou que criminosos adulteravam códigos QR para redirecionar vítimas a sites maliciosos, roubar credenciais e fundos e entregar malware.

Comunicado de utilidade pública I-011822-PSA do FBI IC3

A troca de adesivo

Um código malicioso colado sobre o verdadeiro em um parquímetro: o golpe do adesivo sobre o qual o FBI alertou em 2022.

VETOR 01

O cardápio envenenado

Os códigos de mesa são igualmente fáceis de cobrir. Você espera um cardápio; a página onde você vai parar pede que você faça login e guarda o que você digita.

VETOR 02

A dissecação

O Forensic Pro expõe o payload como dados dentro do App Sandbox — decodificado, convertido em dump hexadecimal e verificado de seis formas — e nada nele é executado, a menos que você assim decida.

CONTRAMEDIDA

LADO A LADO — SUA CÂMERA vs QRLUME

É seguro escanear com a câmera?

Escanear não é o risco — abrir é. O seu app de câmera foi feito para abrir o que encontra. O QRLume com o Forensic Pro foi feito para mostrar a você primeiro.

Seu app Câmera QRLume
O link abre Assim que você toca no aviso Nunca por conta própria — abri-lo é uma etapa separada e deliberada, precedida por um aviso
Análise de entropia Não oferecido Pontuação de entropia de Shannon em cada payload (Forensic Pro)
Verificação de padrões hostis Não oferecido Seis verificações locais de padrões hostis (Forensic Pro)
Registro do escaneamento Não oferecido Log de evidências ancorado em SHA256 (Forensic Pro)

DIVULGAÇÃO — A QUE O APP SE CONECTA

Zero Telemetry.
Nunca vemos seus escaneamentos.

Zero Telemetry significa que o QRLume não envia nada à ProfWorkBench: nenhum escaneamento, nenhum dado de uso, nenhum relatório de falhas. O único tráfego de rede que o QRLume inicia é a conexão StoreKit da Apple com a App Store, além da sua própria sincronização com o iCloud quando a Sincronização iCloud está ativada. Nada do que você escaneia se abre sozinho: um link, número ou contato só vai para o seu navegador ou para outro app depois que você confirma.

Sincronização iCloud

Copia seus registros de evidências por completo, incluindo payloads e imagens, para o banco de dados privado do CloudKit na sua própria conta do iCloud, com criptografia em trânsito e em repouso. A criptografia de ponta a ponta exige a Proteção Avançada de Dados na sua Conta Apple. A ProfWorkBench nunca recebe seus registros. Em uma nova instalação, a sincronização fica desativada até que você a ative, na Configuração guiada ou mais tarde em Ajustes › Segurança e Sincronização, no QRLume. Uma alteração feita ali passa a valer depois que você encerra e reabre o QRLume.

Compras na App Store

O StoreKit da Apple verifica se há uma compra do Forensic Pro toda vez que o QRLume é iniciado, e cuida da compra e da restauração. Esse tráfego vai para a Apple, não para a ProfWorkBench, e não transporta dados de escaneamento: o StoreKit nunca recebe nenhum payload, link ou hash vindo de um escaneamento.

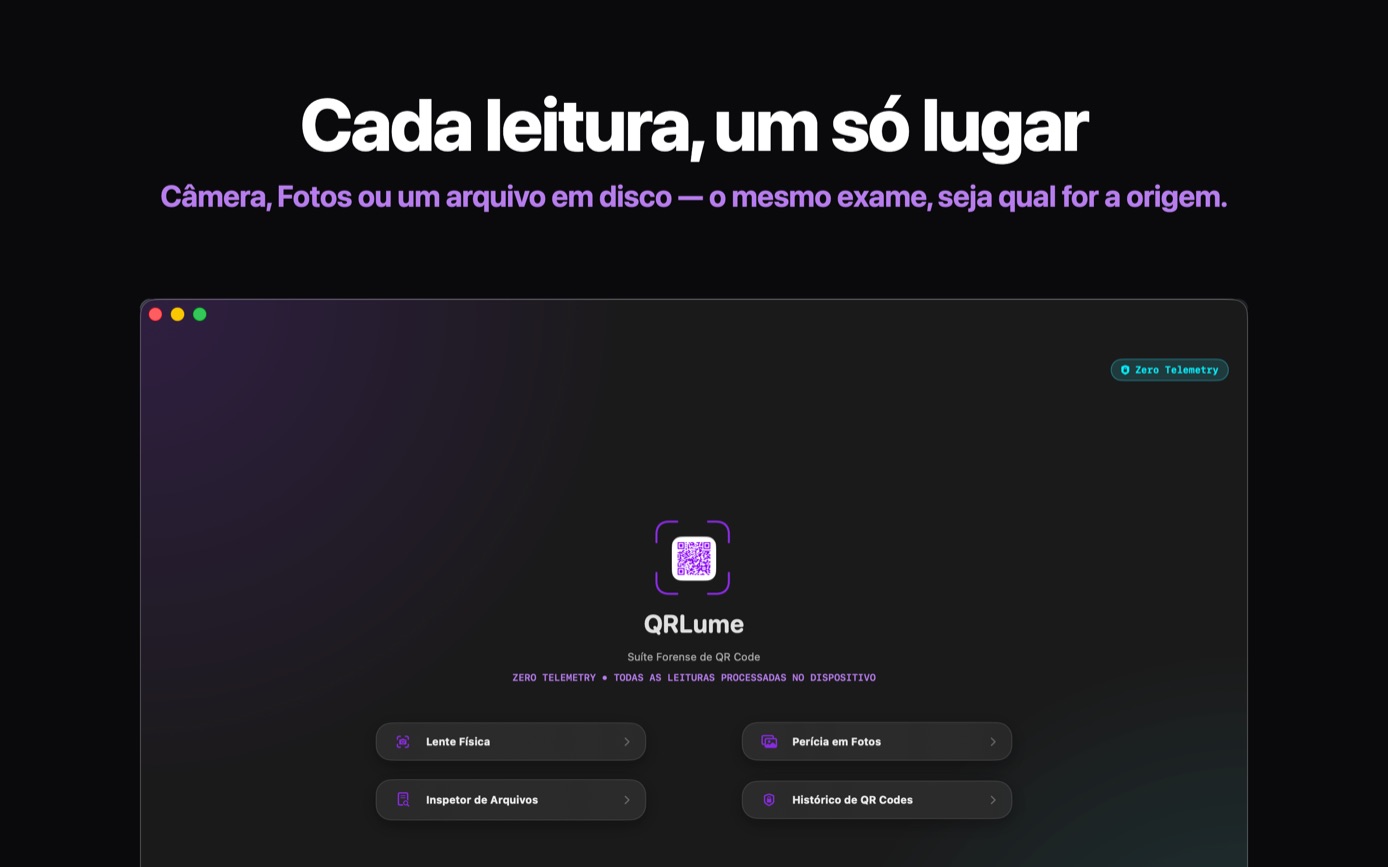
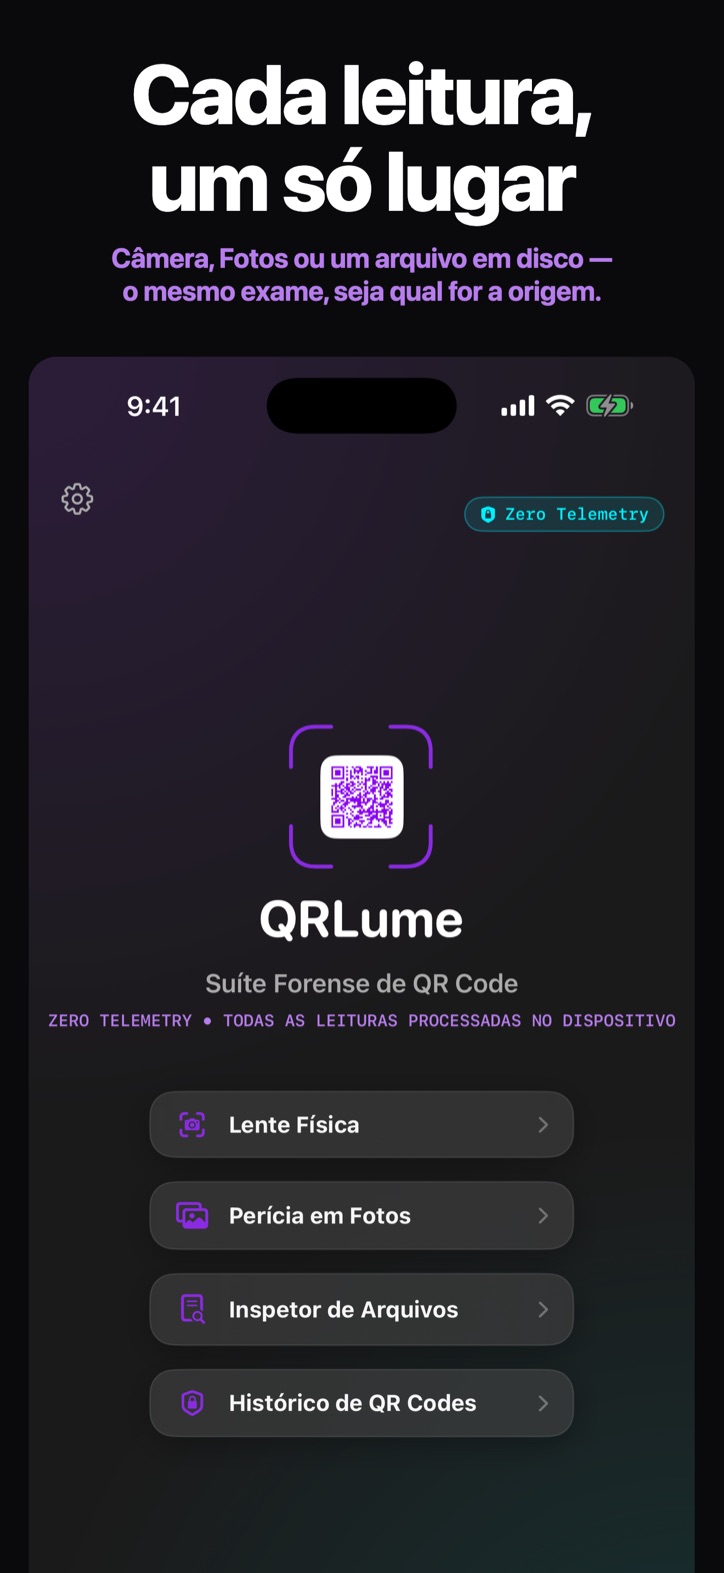
Cada leitura, um só lugar — Câmera, Fotos ou um arquivo em disco — o mesmo exame, seja qual for a origem.

OPÇÕES DE IMPLANTAÇÃO

Forensic Pro.
Duas portas de entrada.

O relatório — veredito, payload decodificado e análise — exige o Forensic Pro.

Forensic Pro Lifetime

$99.99 pagamento único

  • Todos os recursos do Forensic Pro, para sempre
  • Sem assinatura, sem renovações
Desbloquear vitalício

Os recursos listados exigem iOS ou iPadOS 26 ou posterior, ou macOS 26 ou posterior em um Mac com Apple silicon.

Os preços exibidos estão em dólares americanos. A App Store cobra o preço do seu país ou região.

Assinaturas com renovação automática: o pagamento é cobrado na sua conta Apple na confirmação da compra. As assinaturas são renovadas automaticamente, a menos que a renovação automática seja desativada com pelo menos 24 horas de antecedência do fim do período atual. Gerencie ou cancele a qualquer momento nos ajustes da sua conta da App Store.

Já tem o Basic Consumer Unlock? No iOS ou iPadOS 26 ou posterior, e em um Mac com Apple silicon e macOS 26 ou posterior, ele desbloqueia tudo o que o Forensic Pro inclui. Se o relatório continuar bloqueado, use Restaurar Compras.

PROVA D — RESPOSTAS DIRETAS

Perguntas que as pessoas realmente fazem.

Um código QR pode hackear meu celular?

O perigo raramente está no escaneamento em si — está no link ou nos dados escondidos dentro do código. Com o Forensic Pro, o QRLume mostra o que um código contém sem abri-lo, então nada hostil tem a chance de ser executado.

Como verifico se um código QR é seguro antes de abrir?

Escaneie com o QRLume em vez do seu app de câmera. Com o Forensic Pro, você vê o endereço decodificado, um veredito baseado em seis verificações locais e uma pontuação de entropia antes de decidir visitar qualquer coisa, e o link nunca se abre sozinho. Um veredito “Sem indícios locais” significa que nenhuma das seis verificações o sinalizou — não que o link seja seguro.

O que é quishing?

Quishing é phishing por código QR: golpistas colam códigos maliciosos sobre os verdadeiros em parquímetros, cardápios e cartazes. Com o Forensic Pro, o QRLume mostra o endereço exatamente como o código o codifica e executa seis verificações locais de padrões hostis; nada se abre a menos que você confirme. Ele não expande links encurtados nem detecta domínios que imitam outros, e um endereço imitador pode parecer exatamente igual ao verdadeiro — por isso, trate qualquer código inesperado como hostil.

O QRLume funciona offline?

Sim. O escaneamento e a análise acontecem inteiramente no seu dispositivo e não precisam de conexão. Com a Sincronização iCloud desativada, o QRLume não envia nada do que você escaneia. Enquanto a Sincronização iCloud estiver ativada, seus registros de evidências, incluindo os payloads escaneados e as imagens, são copiados para a sua própria conta do iCloud. A única outra conexão que o QRLume faz é com o StoreKit da Apple, que verifica se há uma compra do Forensic Pro e não transporta dados de escaneamento.

Posso escanear um código QR de uma captura de tela ou foto?

Sim. A Perícia em Fotos lê o código em uma foto que você escolhe. O Inspetor de Arquivos lê um código de um arquivo de imagem, como uma captura de tela salva no seu Mac. Você escolhe a foto no seletor de fotos da Apple, que é executado fora do QRLume, então o QRLume nunca vê o resto da sua fototeca. A análise acontece inteiramente no seu dispositivo. O escaneamento fica guardado no seu registro de evidências, que você abre com o Forensic Pro e que permanece no dispositivo enquanto a Sincronização iCloud estiver desativada.

Quanto custa o QRLume?

O relatório exige o Forensic Pro, vendido de duas formas: Forensic Pro Annual, a US$ 39,99 por ano, ou Forensic Pro Lifetime, a US$ 99,99 em pagamento único. Qualquer uma das duas opções desbloqueia o veredito, o payload decodificado, o dump hexadecimal, a entropia, as seis verificações locais e a âncora SHA-256, além do registro de evidências e dos anexos de prova em PDF. Os preços estão em dólares americanos; a App Store cobra o preço do seu país ou região.

Do que eu preciso para usar o QRLume?

Um iPhone ou iPad com iOS ou iPadOS 26 ou posterior, ou um Mac com Apple silicon e macOS 26 ou posterior. A câmera só é necessária para o escaneamento ao vivo. Um dispositivo que já tem o QRLume, mas não pode executar essas versões, mantém a versão anterior.

O que o QRLume consegue ler?

Códigos QR, Aztec e PDF417, a partir da câmera ao vivo, de uma foto ou de um arquivo de imagem. O que a câmera ao vivo consegue captar depende do dispositivo. O QRLume lê um código por imagem — se uma imagem contiver dois, ele lê apenas um deles — e não lê códigos de barras 1D, como UPC, EAN ou Code 128.

O QRLume compara os códigos com um banco de dados de ameaças?

Não. O QRLume não consulta os códigos em nenhum banco de dados de ameaças nem em listas de reputação. O veredito vem de verificações executadas no seu dispositivo, e o relatório do Forensic Pro marca o resultado do banco de dados de ameaças como NÃO VERIFICADO. O melhor resultado que ele dá é “Sem indícios locais”; ele nunca declara que um código é seguro.