Zero Telemetry解析
すべてのペイロードはお使いのデバイス上でデコード・解析され、その解析によって何かがどこかへ送信されることはありません。QRLumeが接続するのはAppleだけです:スキャンデータを含まないStoreKitと、「iCloud同期」がオンの間のご自身のiCloudアカウントです。同期では、ペイロードを含む証拠ログがそこへコピーされます。
アナリティクス送信なし
ZERO TELEMETRY • すべてのスキャンはデバイス上で処理
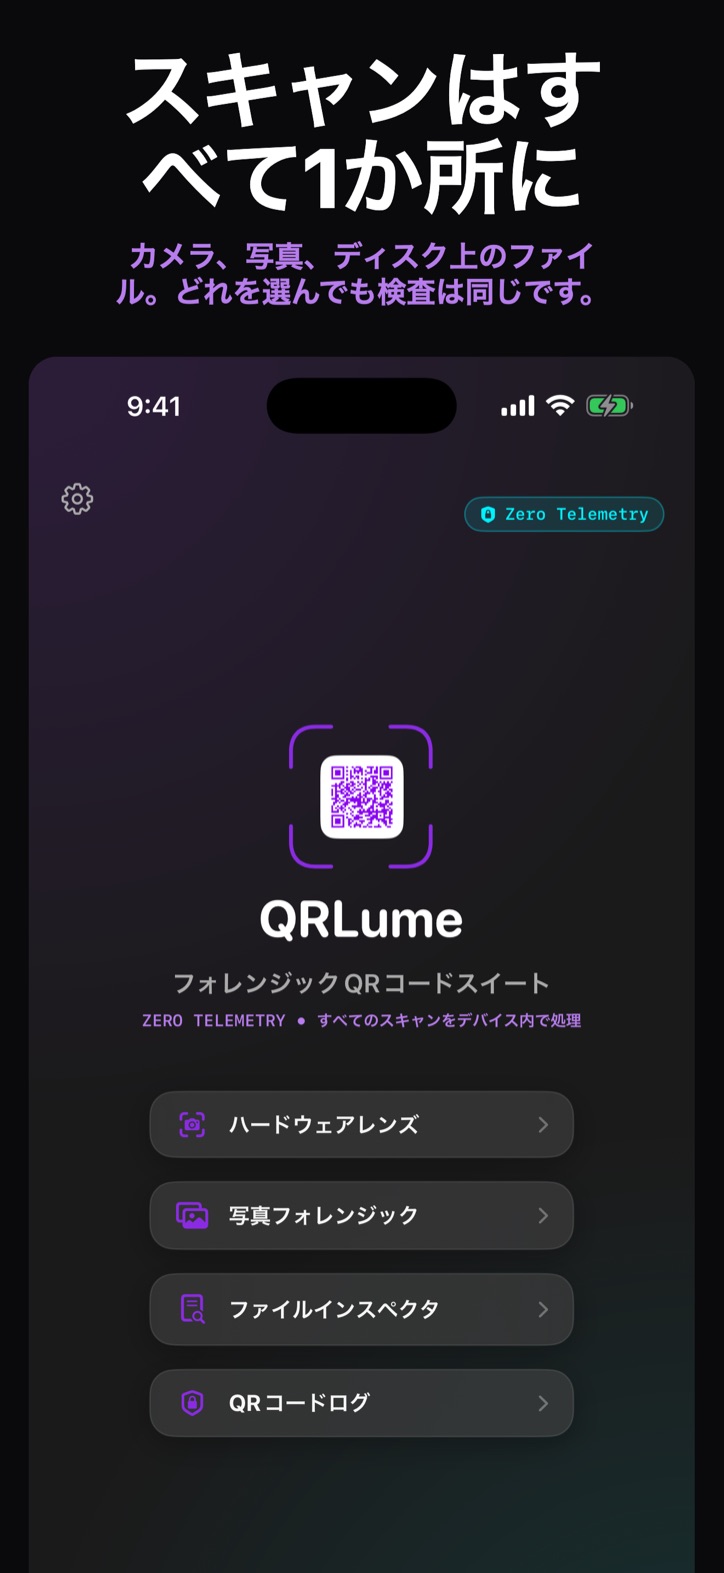
QRLumeは、調査担当者と証拠を扱う業務のために作られたフォレンジックQRスキャナーです。疑わしいコードを、App Sandbox内でデータとして安全に読み取ります — ご自身で選ばない限り、コード内のものは何も開きません。Forensic Proはペイロードを分解します:HEXダンプ、エントロピー、6つの検査、ひとつの判定。
iOS・iPadOS 26以降 · APPLE SILICON上のmacOS 26以降
証拠物A — コアグリッド
すべてのペイロードはお使いのデバイス上でデコード・解析され、その解析によって何かがどこかへ送信されることはありません。QRLumeが接続するのはAppleだけです:スキャンデータを含まないStoreKitと、「iCloud同期」がオンの間のご自身のiCloudアカウントです。同期では、ペイロードを含む証拠ログがそこへコピーされます。
各ペイロードバッファの構造的ランダム性を0〜8のシャノン尺度で測定し、「低」「中」「高」のいずれかのラベルを付けます。高い値は、圧縮または暗号化されたデータと整合します。この数値は記述的なものであり、判定を変えることはありません。
FORENSIC PROすべてのスキャンは、その画像と、その画像のSHA-256ダイジェストとともに記録されます。開いた画像ファイルは、読み込んだとおりの状態でバイト単位でハッシュ化されます。記録は、調査官氏名と来歴ブロックを記載したPDF証拠資料としてエクスポートできます:記録ID、日時、エンジンバージョン、ハッシュの対象、保存された画像が現在もそのハッシュと一致するかどうか。
FORENSIC PRO証拠物B — 詳細解析
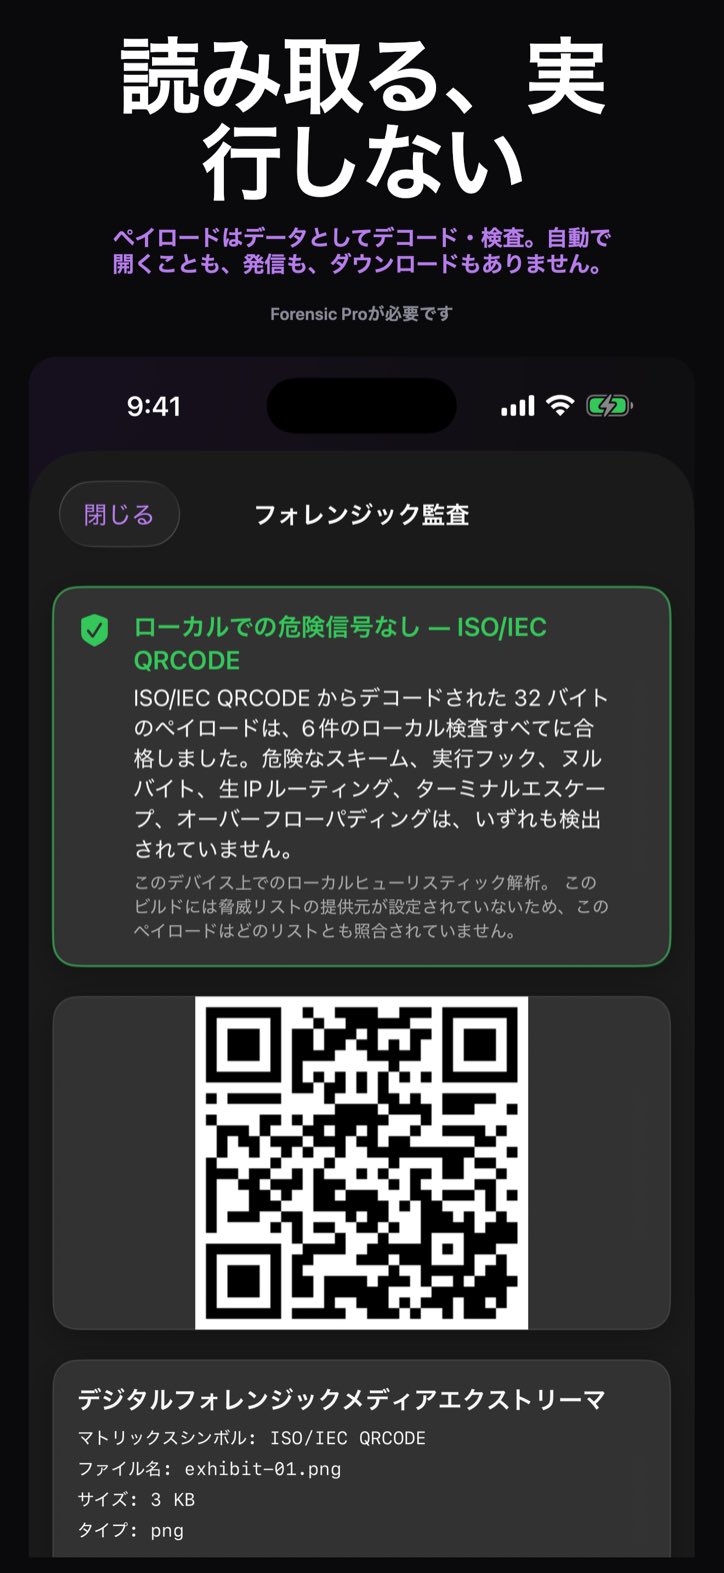
すべてのペイロードに対し、6つの検査を完全にデバイス上で実行します:危険なURLスキームとIPC、実行可能なシェルおよびスクリプトのフック、生のIPv4アドレスによるルーティング、埋め込まれたヌルバイト、ターミナルのエスケープシーケンス、バッファオーバーフローのパディング。レポートの冒頭には「高リスク」「注意」「ローカルでの危険信号なし」のいずれかひとつの判定が表示され、どの検査がペイロードに警告を出したかを示し、検査でペイロード全体を調べきれなかった場合はその旨を明記します。
FORENSIC PROペイロードの生バイトを、デコードされたペイロードと並べて16進ダンプで読むことで、悪性コンテンツを実行せずに検査できます。ペイロードやダンプは、そのままメモにコピーできます。
FORENSIC PRO「iCloud同期」をオンにすると、証拠ログはご自身のiCloudアカウントにコピーされ、転送中も保存時も暗号化されます。エンドツーエンド暗号化には「高度なデータ保護」が必要です。これを有効にしていない場合、暗号鍵はAppleが保持します。
iCloudAppleのフォトピッカーで写真を選ぶと、QRLumeがその中のコードを読み取ります。ピッカーはQRLumeの外で動作するため、QRLumeがライブラリのそれ以外の部分を目にすることはありません。解析は完全にデバイス上で行われます。
サンドボックスQRコードの場合、QRLumeはデコード済みの文字列からではなく、シンボルから直接ペイロードのバイト列を読み取ります。そのため、HEXダンプとバイトレベルの検査は、テキストとしてのデコードで失われるものも捉えます:ヌルバイトとそれ以降のすべて、あるいはそもそもテキストではないペイロードです。AztecやPDF417のように、QRLumeがシンボル自体のバイト列を読み取れない場合は、レポートにその旨が明記されます。
FORENSIC PROステップごとのワークフロー、技術アンカー、強調表示された注記を備えた、検索可能な内蔵ドキュメント。
内蔵事件ファイル — 手口の仕組み
2022年1月、FBIは犯罪者がQRコードを改ざんし、被害者を悪意あるサイトへ誘導して認証情報や資金を盗み、マルウェアを送り込んでいると警告しました。
パーキングメーターの本物のコードの上に貼られた悪意あるコード:FBIが2022年に警告したステッカーの手口です。
ベクトル 01卓上POPのコードも、同じように簡単に上から覆い隠せます。メニューが表示されると思っていたら、開いたページはサインインを求めてきて、入力した内容を保存してしまいます。
ベクトル 02Forensic Proは、ペイロードをApp Sandbox内でデータとして並べて示します — デコードし、HEXダンプにし、6通りの方法で検査します。そして、ご自身で選ばない限り、その中のものは何も実行されません。
対抗手段比較 — カメラ vs QRLume
リスクはスキャンではなく、開くことにあります。カメラアプリは見つけたものを開くために作られています。Forensic Proを加えたQRLumeは、まずあなたに見せるために作られています。
| カメラアプリ | QRLume | |
|---|---|---|
| リンクが開く | 通知をタップした瞬間に | 自動で開くことは決してありません — 開くには、警告の先にある、別個の意図的な操作が必要です |
| エントロピー解析 | 非対応 | すべてのペイロードのシャノンエントロピー値(Forensic Pro) |
| 悪性パターン検査 | 非対応 | 悪性パターンを調べる6つのローカル検査(Forensic Pro) |
| スキャンの記録 | 非対応 | SHA256で固定された証拠ログ(Forensic Pro) |
証拠物C — インターフェース実例
開示 — アプリの接続先
Zero Telemetryとは、QRLumeがProfWorkBenchに何も送信しないことを意味します:スキャンも、利用状況データも、クラッシュログも送信しません。QRLumeが開始するネットワーク通信は、App StoreへのAppleのStoreKit接続と、「iCloud同期」がオンのときのご自身のiCloudとの同期だけです。スキャンしたものが自動で開くことはありません:リンク、電話番号、連絡先がブラウザや他のアプリに渡されるのは、あなたが確認した後だけです。
証拠記録を、ペイロードや画像も含めて丸ごと、ご自身のiCloudアカウント内のプライベートなCloudKitデータベースにコピーします。データは転送中も保存時も暗号化されます。エンドツーエンド暗号化には、Apple Accountで「高度なデータ保護」を有効にする必要があります。ProfWorkBenchがあなたの記録を受け取ることはありません。新規インストール時は、「ガイド付きセットアップ」で、または後からQRLumeの「設定」›「セキュリティ&同期」でオンにするまで、同期はオフのままです。そこで行った変更は、QRLumeを終了して開き直した後に反映されます。
AppleのStoreKitは、QRLumeが起動するたびにForensic Proの購入を確認し、その購入と復元を処理します。この通信の送信先はProfWorkBenchではなくAppleで、スキャンデータは含まれません:StoreKitが、スキャンしたペイロード、リンク、ハッシュを受け取ることはありません。
導入オプション
レポート(判定、デコード済みのペイロード、解析)にはForensic Proが必要です。
Forensic Pro Annual
$39.99 / 年
Forensic Pro Lifetime
$99.99 買い切り
記載の機能には、iOSまたはiPadOS 26以降、あるいはApple silicon搭載のMac上のmacOS 26以降が必要です。
表示価格は米ドル建てです。App Storeでは、お住まいの国または地域の価格が請求されます。
自動更新サブスクリプション:購入確定時にApple アカウントへ課金されます。現在の期間終了の24時間以上前に自動更新をオフにしない限り、サブスクリプションは自動的に更新されます。App Storeのアカウント設定からいつでも管理・解約できます。
Basic Consumer Unlockをすでにお持ちですか?iOSまたはiPadOS 26以降、およびmacOS 26以降を実行しているApple silicon搭載のMacでは、Forensic Proの内容がすべてロック解除されます。レポートがロックされたままの場合は、「購入情報の復元」を使用してください。
証拠物D — 率直な回答
危険がスキャンそのものにあることはまれです — 危険なのは、コードの中に隠されたリンクやデータです。Forensic Proを使えば、QRLumeはコードを開かずにその中身を表示するため、悪意あるものに実行の機会を与えません。
カメラアプリではなくQRLumeでスキャンしてください。Forensic Proがあれば、アクセスするかどうかを決める前に、デコードされたアドレス、6つのローカル検査による判定、エントロピースコアを確認でき、リンクが自動で開くことはありません。「ローカルでの危険信号なし」という判定は、6つの検査のどれも警告を出さなかったという意味であり、リンクが安全だという意味ではありません。
クイッシングとは、QRコードを使ったフィッシングです:攻撃者は、パーキングメーター、メニュー、ポスターにある本物のコードの上に悪意あるコードを貼り付けます。Forensic Proを使えば、QRLumeはコードにエンコードされているとおりのアドレスを表示し、悪性パターンを調べる6つのローカル検査を実行します。ご自身で確認しない限り、何も開きません。短縮リンクの展開や類似ドメインの検出は行わず、類似したアドレスが本物とまったく同じに読めることもあります — そのため、予期しないコードはすべて悪意あるものとして扱ってください。
はい。スキャンと解析は完全にデバイス上で行われ、接続は必要ありません。「iCloud同期」がオフの場合、QRLumeはスキャンしたものを何もアップロードしません。「iCloud同期」がオンの間は、スキャンしたペイロードや画像を含む証拠記録が、ご自身のiCloudアカウントにコピーされます。それ以外にQRLumeが行う接続は、Forensic Proの購入を確認するAppleのStoreKitだけで、スキャンデータは含みません。
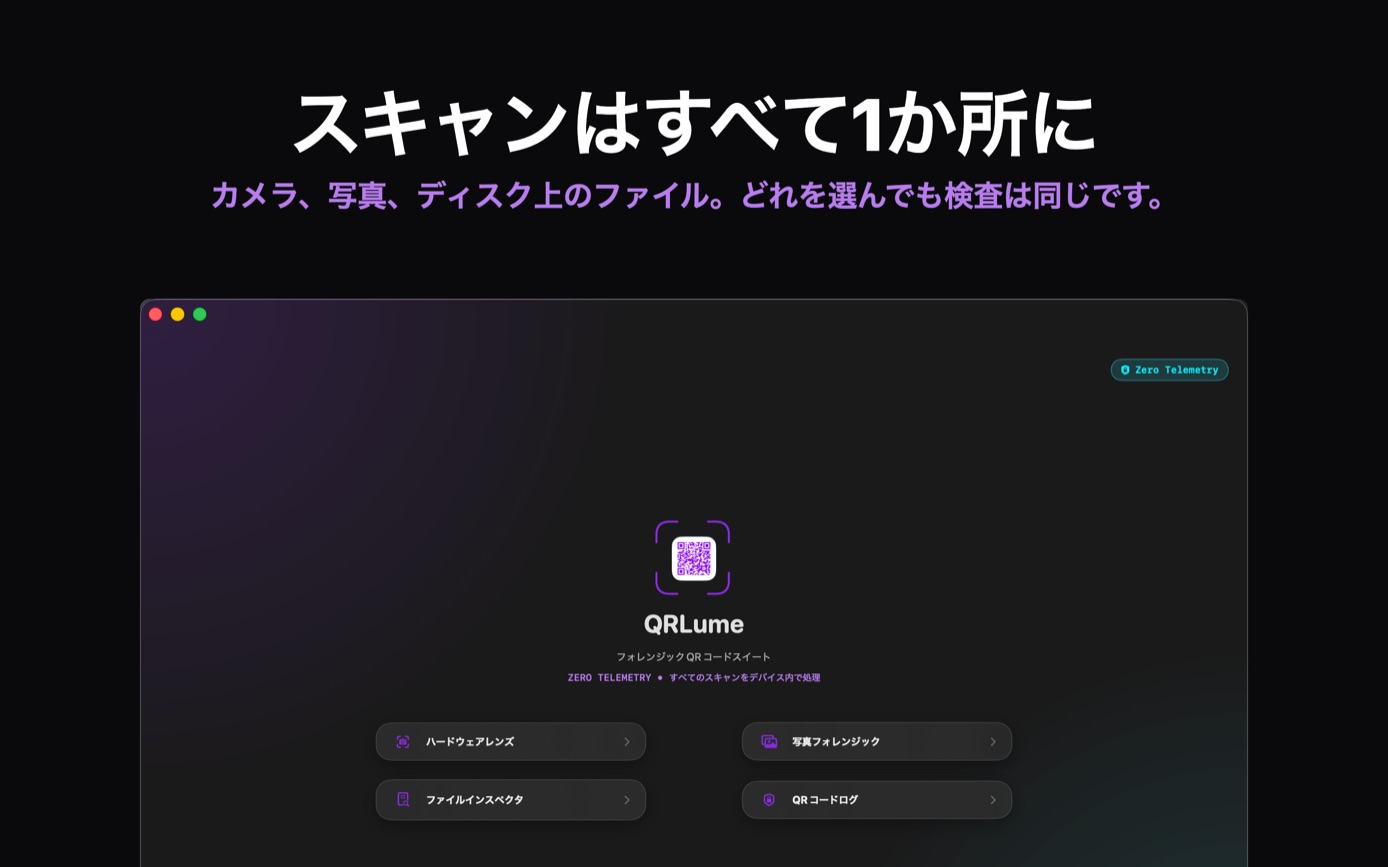
はい。「写真フォレンジック」は、選んだ写真の中のコードを読み取ります。「ファイルインスペクタ」は、Macに保存したスクリーンショットなどの画像ファイルからコードを読み取ります。写真はAppleのフォトピッカーで選びます。ピッカーはQRLumeの外で動作するため、QRLumeがライブラリのそれ以外の部分を目にすることはありません。解析は完全にデバイス上で行われます。スキャンは証拠ログに保存されます。証拠ログはForensic Proで開くことができ、「iCloud同期」がオフの間はデバイス上にとどまります。
レポートにはForensic Proが必要です。販売形態は2つあります:年額39.99ドルのForensic Pro Annual、または1回払いで99.99ドルのForensic Pro Lifetimeです。どちらでも、判定、デコード済みのペイロード、HEXダンプ、エントロピー、6つのローカル検査、SHA-256アンカーに加え、証拠ログとPDF証拠資料のロックが解除されます。価格は米ドル建てです。App Storeでは、お住まいの国または地域の価格が請求されます。
iOSまたはiPadOS 26以降を搭載したiPhoneまたはiPad、あるいはApple siliconとmacOS 26以降を搭載したMacが必要です。カメラはライブスキャンにのみ必要です。すでにQRLumeが入っていても、これらのバージョンを実行できないデバイスでは、以前のバージョンのままになります。
QRコード、Aztec、PDF417を、ライブカメラ、写真、または画像ファイルから読み取れます。ライブカメラで読み取れるものはデバイスによって異なります。QRLumeが読み取るのは1画像につき1コードです — 1枚の画像に2つある場合、読み取るのはそのうち1つだけです。また、UPC、EAN、Code 128などの1次元バーコードは読み取りません。
いいえ。QRLumeは、いかなる脅威データベースやレピュテーションリストでもコードを照合しません。判定はデバイス上で実行される検査に基づくもので、Forensic Proのレポートでは脅威データベースの結果が「未照合」と表示されます。QRLumeが示す最良の結果は「ローカルでの危険信号なし」であり、コードを安全と判定することは決してありません。