ZERO TELEMETRY • TUTTE LE SCANSIONI ELABORATE SUL DISPOSITIVO

Ispeziona il payload.
Non eseguirlo mai.

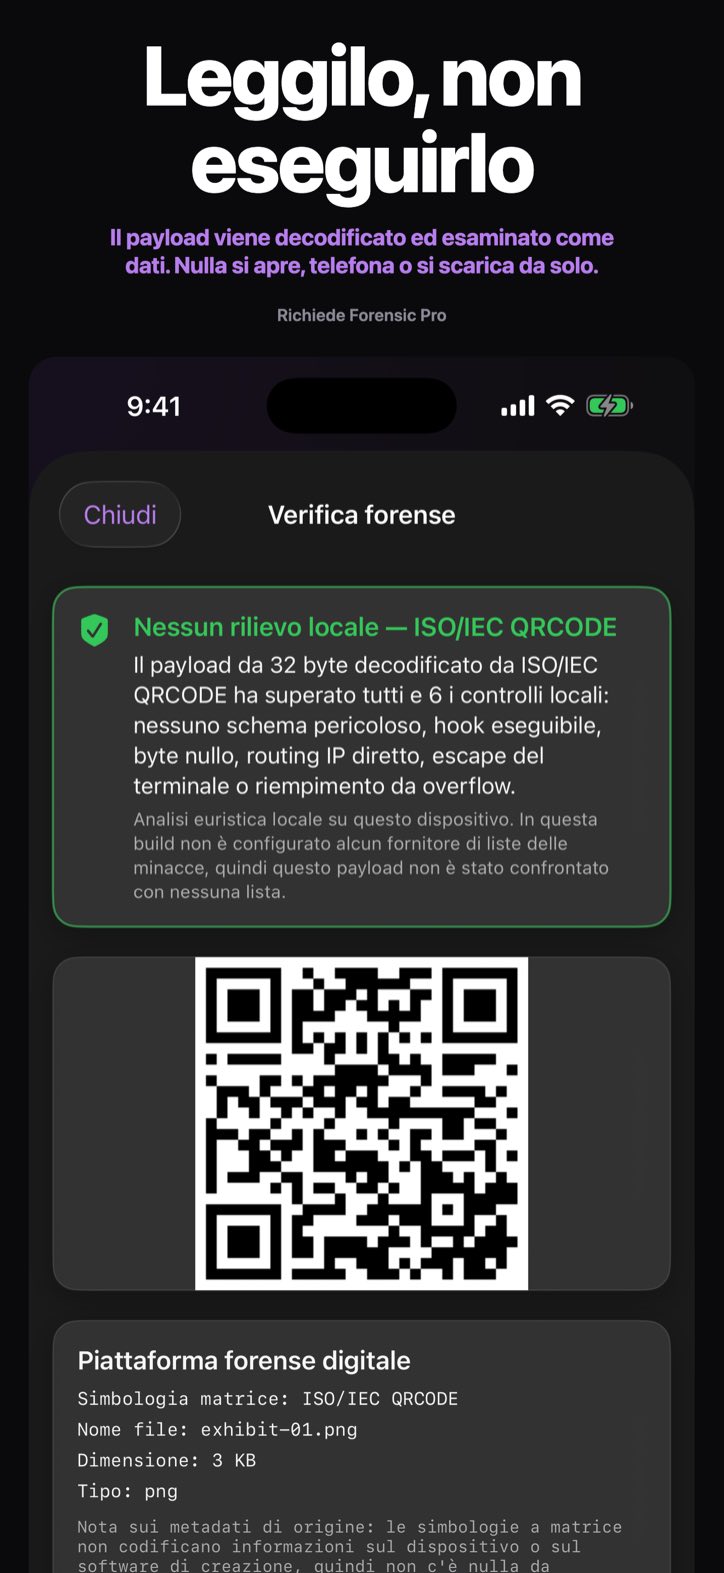
QRLume è uno scanner QR forense pensato per gli investigatori e il lavoro sulle prove. Legge un codice sospetto in sicurezza, come dati, all'interno dell'App Sandbox — nulla di ciò che contiene si apre, a meno che tu non lo scelga. Forensic Pro scompone il payload: dump esadecimale, entropia, sei controlli, un verdetto.

iOS e iPadOS 26+ · macOS 26+ SU APPLE SILICON

REPERTO A — LA GRIGLIA CENTRALE

Costruito come uno strumento,
non come un'app.

Analisi Zero Telemetry

Ogni payload viene decodificato e analizzato sul tuo dispositivo, e l'analisi non invia nulla da nessuna parte. QRLume si connette solo ad Apple: a StoreKit, che non trasporta dati di scansione, e al tuo account iCloud personale mentre Sincronizzazione iCloud è attiva. La sincronizzazione copia lì il tuo registro delle prove, payload inclusi.

DATI ANALITICI INVIATINESSUNO

Analisi dell'entropia di Shannon

Misura la casualità strutturale di ogni buffer di payload su una scala di Shannon da 0 a 8 e la classifica come Bassa, Media o Alta; i valori alti sono compatibili con dati compressi o cifrati. Il valore è descrittivo e non cambia mai il verdetto.

FORENSIC PRO
ENTROPIA DEL PAYLOAD5.96 / 8.0

Prove con provenienza

Ogni scansione viene registrata con la sua immagine e un digest SHA-256 di quell'immagine. Un file immagine che apri viene sottoposto ad hash byte per byte, esattamente come è stato letto. Esporta il record come reperto PDF che riporta il nome dell'esaminatore e contiene un blocco di provenienza: ID del record, orari, versione del motore, che cosa copre l'hash e se l'immagine archiviata corrisponde ancora all'hash.

FORENSIC PRO
ANCORA SHA256VERIFICATO

REPERTO B — APPROFONDIMENTO

Tutto sotto il cofano.

Sei controlli, un verdetto

Sei controlli vengono eseguiti su ogni payload, interamente sul tuo dispositivo: schemi URL e IPC pericolosi, hook eseguibili di shell e script, routing IPv4 grezzo, byte null incorporati, sequenze di escape del terminale e padding da buffer overflow. Il report si apre con un verdetto — Rischio elevato, Attenzione o Nessun rilievo locale —, mostra quali controlli hanno segnalato il payload e lo indica quando non hanno potuto esaminarlo per intero.

FORENSIC PRO

Audit esadecimale

Leggi i byte grezzi del payload come dump esadecimale accanto al payload decodificato, per ispezionare contenuti dannosi senza eseguirli. Copia il payload o il dump direttamente nelle tue note.

FORENSIC PRO

Sync prove via iCloud

Attiva Sincronizzazione iCloud e il tuo registro delle prove viene copiato nel tuo account iCloud personale, cifrato in transito e a riposo. La crittografia end-to-end richiede la protezione avanzata dei dati; senza di essa, è Apple a detenere le chiavi.

iCloud

Analisi forense delle foto

Scegli una foto nel selettore foto di Apple e QRLume legge il codice che contiene. Il selettore funziona al di fuori di QRLume, quindi QRLume non vede mai il resto della tua libreria. L'analisi avviene interamente sul tuo dispositivo.

SANDBOX

I byte del simbolo stesso

Per i codici QR, QRLume legge i byte del payload direttamente dal simbolo, non da una stringa decodificata. Così il dump esadecimale e i controlli a livello di byte vedono ciò che una decodifica testuale perde: un byte null e tutto ciò che segue, o un payload che non è affatto testo. Quando QRLume non riesce a leggere i byte del simbolo stesso, come con Aztec e PDF417, il report lo indica.

FORENSIC PRO

Guida utente interattiva

Documentazione integrata e ricercabile con flussi di lavoro passo-passo, ancore tecniche e note evidenziate.

INTEGRATA

FASCICOLO — COME FUNZIONA IL TRUCCO

La minaccia è già là fuori.

Nel gennaio 2022 l'FBI ha avvertito che i criminali manomettevano i codici QR per reindirizzare le vittime verso siti malevoli, sottrarre credenziali e denaro e diffondere malware.

Avviso di pubblica utilità I-011822-PSA dell'FBI IC3

Lo scambio di adesivo

Un codice malevolo incollato sopra quello vero su un parchimetro: il trucco dell'adesivo contro cui l'FBI ha messo in guardia nel 2022.

VETTORE 01

Il menù avvelenato

I codici da tavolo sono altrettanto facili da coprire. Ti aspetti un menù; la pagina su cui arrivi ti chiede di accedere e si tiene ciò che digiti.

VETTORE 02

La dissezione

Forensic Pro presenta il payload come dati all'interno dell'App Sandbox — decodificato, convertito in dump esadecimale e sottoposto a sei controlli — e nulla di ciò che contiene viene eseguito, a meno che tu non lo scelga.

CONTROMISURA

A CONFRONTO — LA TUA FOTOCAMERA vs QRLUME

È sicuro scansionare con la fotocamera?

La scansione non è il rischio — lo è l'apertura. La tua app fotocamera è fatta per aprire ciò che trova. QRLume con Forensic Pro è fatto per mostrartelo prima.

La tua app Fotocamera QRLume
Il link si apre Appena tocchi la notifica Mai da solo — aprirlo è un passaggio separato e deliberato, preceduto da un avviso
Analisi dell'entropia Non disponibile Punteggio di entropia di Shannon su ogni payload (Forensic Pro)
Controllo dei pattern ostili Non disponibile Sei controlli locali per i pattern ostili (Forensic Pro)
Registro della scansione Non disponibile Registro di prova ancorato con SHA256 (Forensic Pro)

DIVULGAZIONE — A COSA SI CONNETTE L'APP

Zero Telemetry.
Non vediamo mai le tue scansioni.

Zero Telemetry significa che QRLume non invia nulla a ProfWorkBench: niente scansioni, niente dati di utilizzo, niente log degli arresti anomali. L'unico traffico di rete avviato da QRLume è la connessione StoreKit di Apple all'App Store, più la sincronizzazione con il tuo iCloud personale quando Sincronizzazione iCloud è attiva. Nulla di ciò che scansioni si apre da solo: un link, un numero o un contatto passa al browser o a un'altra app solo dopo la tua conferma.

Sincronizzazione iCloud

Copia per intero i tuoi record delle prove, payload e immagini inclusi, nel database CloudKit privato del tuo account iCloud personale, cifrati in transito e a riposo. La crittografia end-to-end richiede la protezione avanzata dei dati sul tuo Account Apple. ProfWorkBench non riceve mai i tuoi record. Su una nuova installazione, la sincronizzazione resta disattivata finché non la attivi, durante la Configurazione guidata o più tardi in QRLume, in Impostazioni › Sicurezza e sincronizzazione. Una modifica fatta lì ha effetto dopo che chiudi e riapri QRLume.

Acquisti su App Store

StoreKit di Apple verifica la presenza di un acquisto Forensic Pro ogni volta che QRLume si avvia e ne gestisce l'acquisto e il ripristino. Quel traffico va ad Apple, non a ProfWorkBench, e non trasporta dati di scansione: StoreKit non riceve mai un payload scansionato, un link o un hash.

Scansioni, un solo posto — Fotocamera, Foto o un file su disco: sempre lo stesso esame.

OPZIONI DI DISTRIBUZIONE

Forensic Pro.
Due vie d'accesso.

Il report — verdetto, payload decodificato e analisi — richiede Forensic Pro.

Forensic Pro Lifetime

$99.99 una tantum

  • Tutte le funzioni Forensic Pro, per sempre
  • Nessun abbonamento, nessun rinnovo
Sblocca a vita

Le funzioni elencate richiedono iOS o iPadOS 26 o versioni successive, oppure macOS 26 o versioni successive su un Mac con Apple silicon.

I prezzi indicati sono in dollari USA. L'App Store addebita il prezzo previsto per il tuo paese o la tua regione.

Abbonamenti con rinnovo automatico: il pagamento viene addebitato sul tuo account Apple alla conferma dell'acquisto. Gli abbonamenti si rinnovano automaticamente salvo disattivazione del rinnovo almeno 24 ore prima della fine del periodo corrente. Gestisci o annulla in qualsiasi momento dalle impostazioni del tuo account App Store.

Possiedi già il Basic Consumer Unlock? Su iOS o iPadOS 26 o versioni successive, e su un Mac con Apple silicon che esegue macOS 26 o versioni successive, sblocca tutto ciò che è incluso in Forensic Pro. Se il report resta bloccato, usa Ripristina acquisti.

REPERTO D — RISPOSTE CHIARE

Le domande che la gente fa davvero.

Un codice QR può hackerare il mio telefono?

Il pericolo raramente sta nella scansione in sé — sta nel link o nei dati nascosti nel codice. Con Forensic Pro, QRLume ti mostra cosa contiene un codice senza aprirlo, così nulla di ostile ha occasione di essere eseguito.

Come verifico se un codice QR è sicuro prima di aprirlo?

Scansionalo con QRLume invece che con la tua app fotocamera. Con Forensic Pro vedi l'indirizzo decodificato, un verdetto basato su sei controlli locali e un punteggio di entropia prima di decidere di visitare qualsiasi cosa, e il link non si apre mai da solo. Il verdetto Nessun rilievo locale significa che nessuno dei sei controlli lo ha segnalato — non che il link sia sicuro.

Che cos'è il quishing?

Il quishing è il phishing tramite codici QR: gli aggressori incollano codici malevoli sopra quelli veri su parchimetri, menù e manifesti. Con Forensic Pro, QRLume mostra l'indirizzo esattamente come il codice lo codifica ed esegue sei controlli locali per i pattern ostili; nulla si apre, a meno che tu non confermi. Non espande i link abbreviati né rileva i domini sosia, e un indirizzo sosia può sembrare identico a quello vero — quindi tratta come ostile qualsiasi codice inatteso.

QRLume funziona offline?

Sì. La scansione e l'analisi avvengono interamente sul tuo dispositivo e non richiedono alcuna connessione. Con Sincronizzazione iCloud disattivata, QRLume non carica nulla di ciò che scansioni. Mentre Sincronizzazione iCloud è attiva, i tuoi record delle prove, payload scansionati e immagini inclusi, vengono copiati nel tuo account iCloud personale. L'unica altra connessione che QRLume stabilisce è StoreKit di Apple, che verifica la presenza di un acquisto Forensic Pro e non trasporta dati di scansione.

Posso scansionare un codice QR da uno screenshot o da una foto?

Sì. La funzione Analisi forense delle foto legge il codice in una foto che scegli tu. La funzione Ispettore file ne legge uno da un file immagine, come uno screenshot salvato sul tuo Mac. Scegli la foto nel selettore foto di Apple, che funziona al di fuori di QRLume, quindi QRLume non vede mai il resto della tua libreria. L'analisi avviene interamente sul tuo dispositivo. La scansione viene conservata nel tuo registro delle prove, che apri con Forensic Pro e che resta sul dispositivo finché Sincronizzazione iCloud è disattivata.

Quanto costa QRLume?

Il report richiede Forensic Pro, venduto in due modi: Forensic Pro Annual a 39,99 $ all'anno, o Forensic Pro Lifetime a 99,99 $, pagato una sola volta. Ciascuno dei due sblocca il verdetto, il payload decodificato, il dump esadecimale, l'entropia, i sei controlli locali e l'ancora SHA-256, oltre al registro delle prove e ai reperti PDF. I prezzi sono in dollari USA; l'App Store addebita il prezzo previsto per il tuo paese o la tua regione.

Cosa mi serve per usare QRLume?

Un iPhone o un iPad con iOS o iPadOS 26 o versioni successive, oppure un Mac con Apple silicon e macOS 26 o versioni successive. Una fotocamera serve solo per la scansione in tempo reale. Un dispositivo su cui QRLume è già installato ma che non può eseguire queste versioni mantiene la versione precedente.

Cosa può leggere QRLume?

Codici QR, Aztec e PDF417, dalla fotocamera in tempo reale, da una foto o da un file immagine. Ciò che la fotocamera riesce a rilevare in tempo reale dipende dal dispositivo. QRLume legge un codice per immagine — se un'immagine ne contiene due, ne legge solo uno — e non legge i codici a barre 1D come UPC, EAN o Code 128.

QRLume confronta i codici con un database delle minacce?

No. QRLume non cerca i codici in alcun database delle minacce né in elenchi di reputazione. Il suo verdetto deriva da controlli eseguiti sul tuo dispositivo, e il report di Forensic Pro contrassegna il risultato del database delle minacce come NON VERIFICATO. Il miglior risultato che fornisce è Nessun rilievo locale; non definisce mai sicuro un codice.