ZERO TELEMETRY • ALLE SCANS WERDEN AUF DEM GERÄT VERARBEITET

Payload untersuchen.
Niemals ausführen.

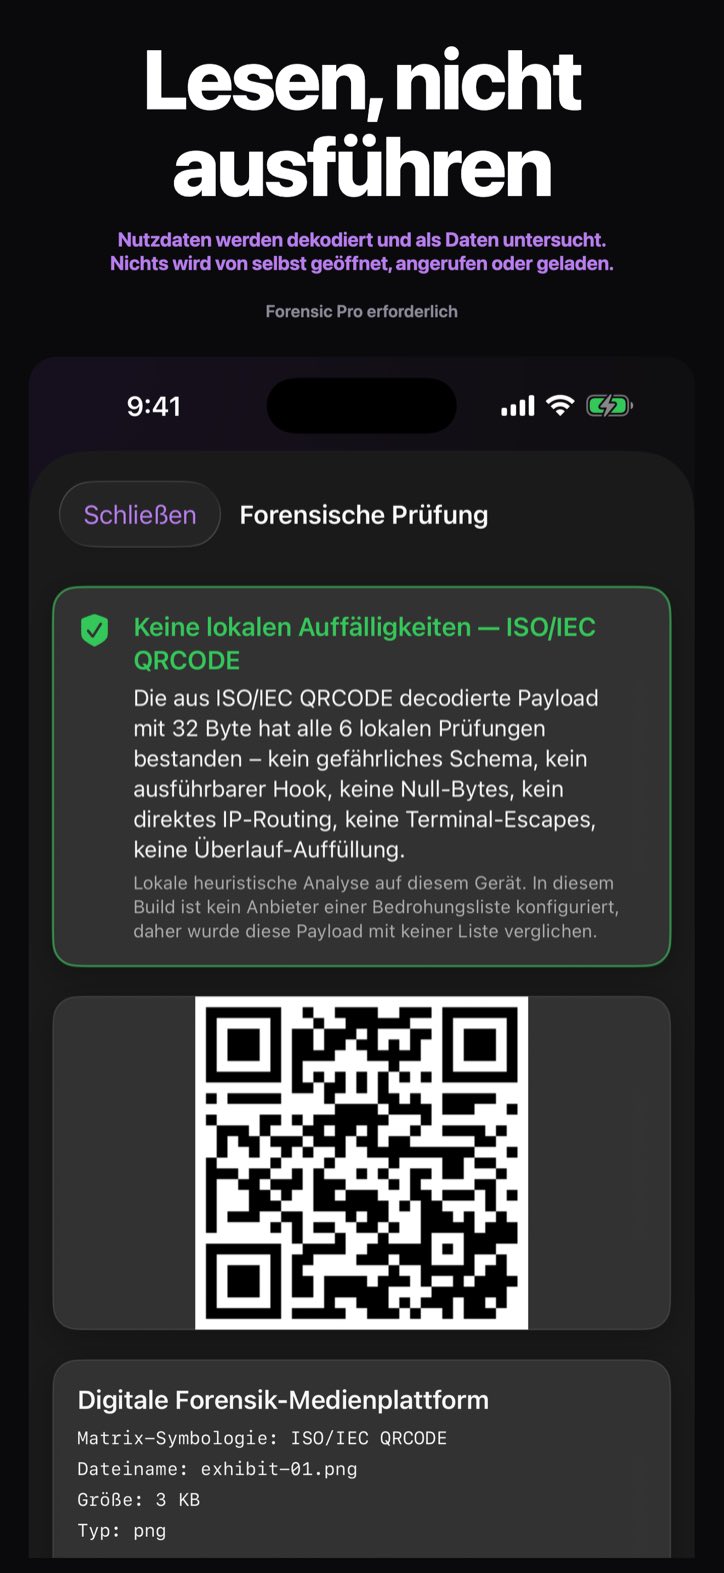
QRLume ist ein forensischer QR-Scanner, entwickelt für Ermittler und die Arbeit mit Beweismitteln. Die App liest einen verdächtigen Code auf sichere Weise als Daten, innerhalb der App Sandbox — nichts darin öffnet sich, es sei denn, Sie entscheiden sich dafür. Forensic Pro zerlegt die Payload: Hex-Dump, Entropie, sechs Prüfungen, eine Bewertung.

iOS & iPadOS 26+ · macOS 26+ AUF APPLE SILICON

BEWEISSTÜCK A — DAS KERNRASTER

Gebaut wie ein Instrument,
nicht wie eine App.

Analyse mit Zero Telemetry

Jede Payload wird auf Ihrem Gerät dekodiert und analysiert, und die Analyse sendet nirgendwohin etwas. QRLume verbindet sich nur mit Apple: mit StoreKit, das keine Scandaten überträgt, und mit Ihrem eigenen iCloud-Konto, solange iCloud-Sync eingeschaltet ist. Die Synchronisierung kopiert Ihr Beweisprotokoll dorthin, einschließlich der Payloads.

VERSAND VON NUTZUNGSANALYSENKEINER

Shannon-Entropie-Analyse

Misst die strukturelle Zufälligkeit jedes Payload-Puffers auf einer Shannon-Skala von 0 bis 8 und kennzeichnet sie als „Niedrig“, „Mittel“ oder „Hoch“; hohe Werte passen zu komprimierten oder verschlüsselten Daten. Der Wert ist beschreibend und ändert nie die Bewertung.

FORENSIC PRO
PAYLOAD-ENTROPIE5.96 / 8.0

Beweise mit Herkunftsangaben

Jeder Scan wird mit seinem Bild und einem SHA-256-Hashwert dieses Bildes protokolliert. Eine Bilddatei, die Sie öffnen, wird Byte für Byte gehasht, genau so, wie sie eingelesen wurde. Exportieren Sie den Datensatz als PDF-Beweisstück, das den Prüfer nennt und einen Herkunftsblock enthält: Datensatz-ID, Zeitangaben, Engine-Version, was der Hash abdeckt und ob das gespeicherte Bild noch mit dem Hash übereinstimmt.

FORENSIC PRO
SHA256-ANKERVERIFIZIERT

BEWEISSTÜCK B — TIEFENANALYSE

Alles unter der Haube.

Sechs Prüfungen, eine Bewertung

Sechs Prüfungen laufen bei jeder Payload, vollständig auf Ihrem Gerät: gefährliche URL-Schemata und IPC, ausführbare Shell- und Skript-Hooks, nackte IPv4-Adressierung, eingebettete Null-Bytes, Terminal-Escape-Sequenzen und Buffer-Overflow-Padding. Der Bericht beginnt mit einer Bewertung — „Hohes Risiko“, „Vorsicht“ oder „Keine lokalen Auffälligkeiten“ —, zeigt, welche Prüfungen die Payload markiert haben, und weist darauf hin, wenn sie die Payload nicht vollständig untersuchen konnten.

FORENSIC PRO

Hex-Auditing

Lesen Sie die rohen Payload-Bytes als Hexadezimal-Dump neben der dekodierten Payload, um schädliche Inhalte zu prüfen, ohne sie auszuführen. Kopieren Sie die Payload oder den Dump direkt in Ihre Notizen.

FORENSIC PRO

iCloud-Beweissync

Schalten Sie iCloud-Sync ein, und Ihr Beweisprotokoll wird in Ihr eigenes iCloud-Konto kopiert, verschlüsselt bei Übertragung und Speicherung. Ende-zu-Ende-Verschlüsselung erfordert den erweiterten Datenschutz; ohne ihn liegen die Schlüssel bei Apple.

iCloud

Foto-Forensik

Wählen Sie ein Foto in Apples Fotoauswahl aus, und QRLume liest den Code darin. Die Fotoauswahl läuft außerhalb von QRLume, daher sieht QRLume den Rest Ihrer Mediathek nie. Die Analyse läuft vollständig auf Ihrem Gerät.

SANDBOXED

Die eigenen Bytes des Symbols

Bei QR-Codes liest QRLume die Payload-Bytes direkt aus dem Symbol, nicht aus einer dekodierten Zeichenkette. So sehen der Hex-Dump und die Prüfungen auf Byte-Ebene, was bei einer Textdekodierung verloren geht: ein Null-Byte und alles danach oder eine Payload, die gar kein Text ist. Wenn QRLume die eigenen Bytes eines Symbols nicht lesen kann, wie bei Aztec und PDF417, weist der Bericht darauf hin.

FORENSIC PRO

Interaktives Benutzerhandbuch

Integrierte durchsuchbare Dokumentation mit Schritt-für-Schritt-Abläufen, technischen Ankern und hervorgehobenen Hinweisen.

INTEGRIERT

FALLAKTE — SO FUNKTIONIERT DER TRICK

Die Bedrohung ist längst da draußen.

Im Januar 2022 warnte das FBI, dass Kriminelle QR-Codes manipulieren, um Opfer auf bösartige Seiten umzuleiten, Zugangsdaten und Geld zu stehlen und Schadsoftware auszuliefern.

FBI-IC3-Warnmeldung I-011822-PSA

Der Sticker-Trick

Ein bösartiger Code, über den echten am Parkautomaten geklebt: der Sticker-Trick, vor dem das FBI 2022 gewarnt hat.

VEKTOR 01

Die vergiftete Speisekarte

Codes auf Tischaufstellern lassen sich ebenso leicht überkleben. Sie erwarten eine Speisekarte; die Seite, auf der Sie landen, fordert Sie zur Anmeldung auf und behält, was Sie eingeben.

VEKTOR 02

Die Sektion

Forensic Pro stellt die Payload als Daten innerhalb der App Sandbox dar — dekodiert, als Hex-Dump aufbereitet und auf sechs Arten geprüft —, und nichts darin läuft, es sei denn, Sie entscheiden sich dafür.

GEGENMASSNAHME

NEBENEINANDER — IHRE KAMERA vs. QRLUME

Ist es sicher, mit der Kamera zu scannen?

Das Scannen ist nicht das Risiko — das Öffnen ist es. Ihre Kamera-App ist darauf ausgelegt, zu öffnen, was sie findet. QRLume mit Forensic Pro ist darauf ausgelegt, es Ihnen zuerst zu zeigen.

Ihre Kamera-App QRLume
Der Link wird geöffnet Sobald Sie auf den Hinweis tippen Nie von selbst — das Öffnen ist ein eigener, bewusster Schritt hinter einer Warnung
Entropie-Analyse Nicht vorhanden Shannon-Entropiewert für jede Payload (Forensic Pro)
Prüfung auf Angriffsmuster Nicht vorhanden Sechs lokale Prüfungen auf feindliche Muster (Forensic Pro)
Protokoll des Scans Nicht vorhanden SHA256-verankertes Beweisprotokoll (Forensic Pro)

OFFENLEGUNG — WOMIT SICH DIE APP VERBINDET

Zero Telemetry.
Wir sehen Ihre Scans nie.

Zero Telemetry bedeutet, dass QRLume nichts an ProfWorkBench sendet: keine Scans, keine Nutzungsdaten, keine Absturzprotokolle. Der einzige Netzwerkverkehr, den QRLume initiiert, ist Apples StoreKit-Verbindung zum App Store sowie Ihre eigene iCloud-Synchronisierung, wenn iCloud-Sync eingeschaltet ist. Nichts, was Sie scannen, öffnet sich von selbst: Ein Link, eine Nummer oder ein Kontakt wird erst nach Ihrer Bestätigung an Ihren Browser oder eine andere App übergeben.

iCloud-Sync

Kopiert Ihre Beweisdatensätze vollständig, einschließlich Payloads und Bildern, in die private CloudKit-Datenbank in Ihrem eigenen iCloud-Konto, verschlüsselt bei Übertragung und Speicherung. Ende-zu-Ende-Verschlüsselung erfordert den erweiterten Datenschutz für Ihren Apple Account. ProfWorkBench erhält Ihre Datensätze nie. Bei einer Neuinstallation bleibt die Synchronisierung ausgeschaltet, bis Sie sie einschalten, im Ablauf „Geführte Einrichtung“ oder später in QRLume unter „Einstellungen › Sicherheit & Synchronisierung“. Eine dort vorgenommene Änderung wird wirksam, nachdem Sie QRLume beendet und erneut geöffnet haben.

Käufe im App Store

Apples StoreKit prüft bei jedem Start von QRLume, ob ein Kauf von Forensic Pro vorliegt, und wickelt Kauf und Wiederherstellung ab. Dieser Datenverkehr geht an Apple, nicht an ProfWorkBench, und überträgt keine Scandaten: StoreKit erhält nie eine gescannte Payload, einen Link oder einen Hash.

Alle Scans an einem Ort — Kamera, Fotos oder eine gespeicherte Datei – immer die gleiche Untersuchung.

BEREITSTELLUNGSOPTIONEN

Forensic Pro.
Zwei Wege hinein.

Der Bericht — Bewertung, dekodierte Payload und Analyse — erfordert Forensic Pro.

Forensic Pro Lifetime

$99.99 einmalig

  • Alle Forensic-Pro-Funktionen, für immer
  • Kein Abo, keine Verlängerungen
Lifetime freischalten

Die aufgeführten Funktionen erfordern iOS oder iPadOS 26 oder neuer bzw. macOS 26 oder neuer auf einem Mac mit Apple silicon.

Die angegebenen Preise verstehen sich in US-Dollar. Der App Store berechnet den Preis für Ihr Land bzw. Ihre Region.

Automatisch verlängerbare Abonnements: Die Zahlung wird bei Kaufbestätigung Ihrem Apple-Konto belastet. Abonnements verlängern sich automatisch, sofern die automatische Verlängerung nicht mindestens 24 Stunden vor Ablauf des aktuellen Zeitraums deaktiviert wird. Verwaltung und Kündigung jederzeit in den Einstellungen Ihres App Store-Kontos.

Sie besitzen bereits Basic Consumer Unlock? Unter iOS oder iPadOS 26 oder neuer sowie auf einem Mac mit Apple silicon unter macOS 26 oder neuer schaltet dieser Kauf alles aus Forensic Pro frei. Bleibt der Bericht gesperrt, verwenden Sie „Käufe wiederherstellen“.

BEWEISSTÜCK D — KLARE ANTWORTEN

Fragen, die wirklich gestellt werden.

Kann ein QR-Code mein Handy hacken?

Die Gefahr ist selten der Scan selbst — sie liegt im Link oder in den Daten, die im Code versteckt sind. Mit Forensic Pro zeigt Ihnen QRLume, was ein Code enthält, ohne ihn zu öffnen, sodass nichts Feindliches die Chance bekommt zu laufen.

Wie prüfe ich, ob ein QR-Code sicher ist, bevor ich ihn öffne?

Scannen Sie ihn mit QRLume statt mit Ihrer Kamera-App. Mit Forensic Pro sehen Sie die dekodierte Adresse, eine Bewertung aus sechs lokalen Prüfungen und einen Entropie-Wert, bevor Sie sich entscheiden, etwas aufzurufen, und der Link öffnet sich nie von selbst. Die Bewertung „Keine lokalen Auffälligkeiten“ bedeutet, dass keine der sechs Prüfungen ihn markiert hat — nicht, dass der Link sicher ist.

Was ist Quishing?

Quishing ist Phishing per QR-Code: Angreifer überkleben echte Codes an Parkautomaten, Speisekarten und Plakaten mit bösartigen. Mit Forensic Pro zeigt QRLume die Adresse genau so, wie der Code sie kodiert, und führt sechs lokale Prüfungen auf feindliche Muster aus; nichts öffnet sich, sofern Sie es nicht bestätigen. QRLume löst keine gekürzten Links auf und erkennt keine ähnlich aussehenden Domains, und eine ähnlich aussehende Adresse kann sich genau wie die echte lesen — behandeln Sie deshalb jeden unerwarteten Code als feindlich.

Funktioniert QRLume offline?

Ja. Scannen und Analyse laufen vollständig auf Ihrem Gerät und benötigen keine Verbindung. Wenn iCloud-Sync ausgeschaltet ist, lädt QRLume nichts hoch, was Sie scannen. Solange iCloud-Sync eingeschaltet ist, werden Ihre Beweisdatensätze, einschließlich gescannter Payloads und Bilder, in Ihr eigenes iCloud-Konto kopiert. Die einzige andere Verbindung, die QRLume herstellt, ist Apples StoreKit, das prüft, ob ein Kauf von Forensic Pro vorliegt, und keine Scandaten überträgt.

Kann ich einen QR-Code aus einem Screenshot oder Foto scannen?

Ja. Die Funktion „Foto-Forensik“ liest den Code in einem Foto, das Sie auswählen. Der „Datei-Inspektor“ liest einen Code aus einer Bilddatei, etwa aus einem auf Ihrem Mac gespeicherten Screenshot. Sie wählen das Foto in Apples Fotoauswahl aus, die außerhalb von QRLume läuft, daher sieht QRLume den Rest Ihrer Mediathek nie. Die Analyse läuft vollständig auf Ihrem Gerät. Der Scan wird in Ihrem Beweisprotokoll aufbewahrt, das Sie mit Forensic Pro öffnen und das auf dem Gerät bleibt, solange iCloud-Sync ausgeschaltet ist.

Was kostet QRLume?

Der Bericht erfordert Forensic Pro, erhältlich in zwei Varianten: Forensic Pro Annual für 39,99 $ pro Jahr oder Forensic Pro Lifetime für 99,99 $, einmalig zu zahlen. Jede der beiden Varianten schaltet die Bewertung, die dekodierte Payload, den Hex-Dump, die Entropie, die sechs lokalen Prüfungen und den SHA-256-Anker frei, dazu das Beweisprotokoll und die PDF-Beweisstücke. Die Preise verstehen sich in US-Dollar; der App Store stellt Ihnen den Preis für Ihr Land bzw. Ihre Region in Rechnung.

Was brauche ich, um QRLume zu verwenden?

Ein iPhone oder iPad mit iOS oder iPadOS 26 oder neuer oder einen Mac mit Apple silicon und macOS 26 oder neuer. Eine Kamera ist nur für das Live-Scannen nötig. Ein Gerät, auf dem QRLume bereits installiert ist, das diese Versionen aber nicht ausführen kann, behält die frühere Version.

Was kann QRLume lesen?

QR-Codes, Aztec und PDF417, von der Live-Kamera, aus einem Foto oder aus einer Bilddatei. Was die Live-Kamera erfassen kann, hängt vom Gerät ab. QRLume liest einen Code pro Bild — enthält ein Bild zwei, liest die App nur einen davon — und liest keine 1-D-Barcodes wie UPC, EAN oder Code 128.

Prüft QRLume Codes anhand einer Bedrohungsdatenbank?

Nein. QRLume schlägt Codes in keiner Bedrohungsdatenbank und keiner Reputationsliste nach. Die Bewertung stammt aus Prüfungen, die auf Ihrem Gerät laufen, und der Bericht von Forensic Pro kennzeichnet das Ergebnis der Bedrohungsdatenbank als „NICHT GEPRÜFT“. Das beste Ergebnis, das QRLume ausgibt, ist „Keine lokalen Auffälligkeiten“; einen Code bezeichnet es nie als sicher.